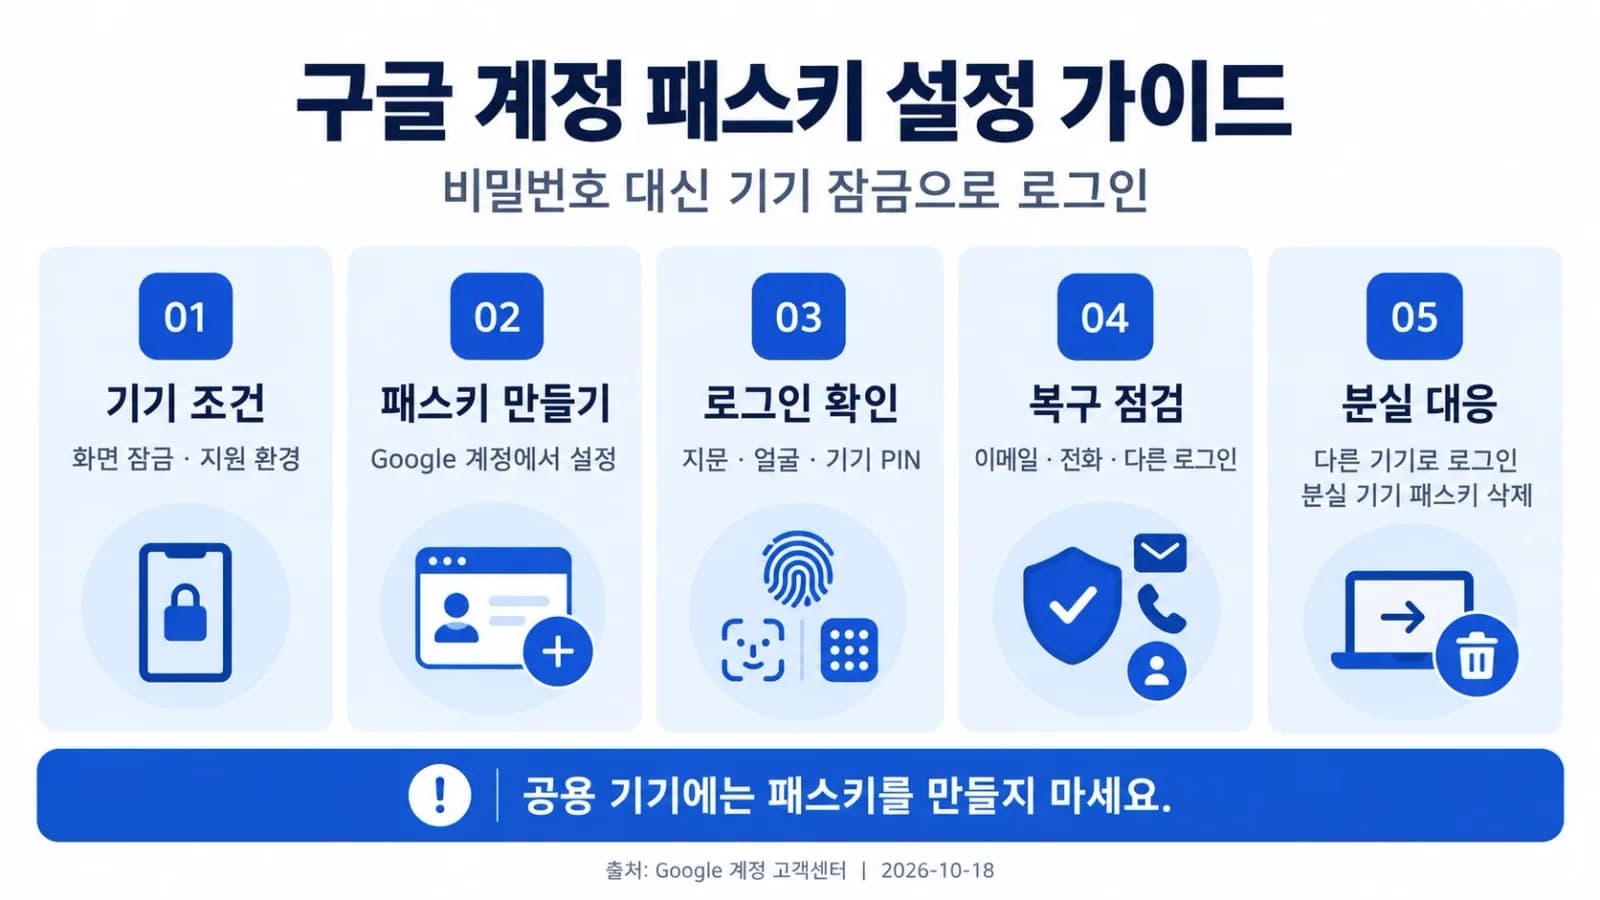
기준일: 2026년 10월 18일 · 미국 거주 개인 Google 계정 이용자 기준
구글 계정은 패스키를 설정하면 비밀번호를 입력하는 대신 기기의 지문·얼굴 인식 또는 PIN으로 로그인할 수 있다. 다만 본인만 사용하는 기기에 만들고, 휴대전화를 잃어버려도 접근할 수 있는 복구 수단을 함께 준비하는 것이 중요하다. 생체 정보는 기기에 남으며 Google에 전달되지 않는다. Google 패스키 소개
패스키는 지문을 구글에 보내는 기능이 아니다
패스키는 특정 계정과 사이트에 연결된 디지털 인증 수단이다. 기기의 잠금을 풀면 기기 또는 비밀번호 관리자가 인증을 처리한다. 지문·얼굴·PIN은 패스키를 사용할 사람을 확인하는 수단이지, Google에 제출하는 새 비밀번호가 아니다.
등록된 사이트에 맞는 인증만 수행하도록 설계되어 비밀번호를 가짜 사이트에 입력하는 유형의 피싱에 강하다. 그렇다고 분실 기기의 잠금이나 이미 로그인된 화면까지 대신 보호해 주는 것은 아니다. 패스키의 장점과 기기 관리 책임을 함께 이해해야 한다. Google 개발자 문서: 패스키의 작동 방식과 보안
시작 전에 확인할 계정·비용·기기 조건
이 글은 미국에서 개인 Google 계정으로 설정하는 경우를 다룬다. 확인한 Google 패스키 소개·계정 도움말에는 별도의 패스키 구독료나 미국 주별 이용 조건이 제시되어 있지 않다. 이를 모든 국가·계정·기기에서 무조건 지원된다는 뜻으로 해석하면 안 된다. 보유한 지원 기기를 이용하는 경로와 별도의 FIDO2 하드웨어 보안 키를 사용하는 경로를 구별하자. 보안 키를 구매한다면 제품 비용은 별도다. Google 패스키 소개, 계정 도움말
학교·회사 Google Workspace 계정은 조직 설정이 우선이다. 비밀번호를 건너뛰려면 관리자가 허용해야 하고 사용자도 해당 설정을 켜야 한다. 패스키 등록만으로 2단계 인증 설정이 자동으로 켜지는 것은 아니다. 관리자는 패스키를 하드웨어 보안 키에만 허용할 수도 있으므로, 개인 계정에서 보이는 선택지가 업무 계정에는 없을 수 있다. Google Workspace 관리자 문서
Google 계정 도움말에 기재된 최소 호환 조건은 다음과 같다.
구분 | 공식 도움말의 최소 조건 |
|---|---|
컴퓨터 | Windows 10 / macOS Ventura / ChromeOS 109 이상 |
휴대전화 | Android 9 / iOS 16 이상 |
브라우저 | Chrome 109 / Safari 16 / Edge 109 / Firefox 122 이상 |
하드웨어 보안 키 | FIDO2 지원 |
이 표는 최신 버전 권장이 아니라 최소 호환 기준이다. 실제 사용할 운영체제·브라우저는 업데이트 상태를 확인하자. 휴대전화 화면 잠금이 필요하며, 휴대전화로 다른 컴퓨터에 로그인할 때는 Bluetooth도 켠다. 일부 시크릿 모드에서는 패스키를 사용할 수 없다. Google 계정 패스키 요구사항
먼저 복구 수단을 준비한다
설정하기 전, 복구 전화번호가 현재 사용하는 번호인지 확인하고 로그인 계정과 다른 복구 이메일에 접근할 수 있는지 점검하자. 패스키를 둔 휴대전화 하나에 모든 복구 수단까지 몰려 있지는 않은지 살펴보는 것이 좋다.
Google은 복구 정보와 추가 로그인 수단을 준비하도록 안내한다. 인증·복구 수단을 바꾼 직후에는 적용까지 최대 7일이 걸릴 수 있으므로, 기기를 잃어버린 뒤 처음 준비하는 것보다 미리 점검하는 편이 낫다. Google 계정 접근 차단 방지 안내
내 기기에 패스키를 만드는 순서
- 본인 소유 기기에서 Google 계정 패스키 설정을 열고 대상 계정인지 확인한다.
- **패스키 생성(Create a passkey)**을 선택한다.
- 기기의 지문·얼굴·PIN 등 화면 안내로 본인 인증을 마친다.
Android에서는 패스키가 이미 자동 등록되어 있을 수도 있다. 새로 만든 패스키는 로그인에 사용할 수 있기까지 최대 7일이 걸릴 수 있다. Google 공식 설정 안내
등록 화면에서는 어느 저장소에 보관하는지도 읽어야 한다. Google Password Manager에 저장하면 지원 환경에서 같은 Google 계정으로 로그인해 동기화된 패스키를 사용할 수 있지만, 새 환경에서 관리자의 PIN 또는 Android 화면 잠금 정보가 필요할 수 있다. 컴퓨터 로그인 PIN과 Google Password Manager PIN을 같은 것으로 단정하지 말자. Chrome 패스키 관리 도움말
Apple 기기의 저장 경로도 하나로 고정되지 않는다. 예를 들어 Google 개발자 문서는 iOS/iPadOS의 기본 저장 경로로 iCloud 키체인·암호 앱을 설명하며, iOS/iPadOS 17 이상에서는 Chrome을 자동 완성 제공자로 지정해 Google Password Manager를 사용할 수 있다고 안내한다. Mac의 Chrome도 저장소 선택에 따라 동기화 범위가 달라진다. 다른 기기에 자동으로 나타날 것이라고 가정하지 말고, 선택한 저장소와 계정을 확인하자. 플랫폼별 지원·저장 조건
다른 컴퓨터에 로그인할 때는 ‘복사’와 구별한다
휴대전화의 패스키로 컴퓨터 로그인을 승인하는 것과, 그 컴퓨터에 새 패스키를 저장하는 것은 다르다. Google은 다른 기기를 이용한 로그인이 패스키 자체를 그 컴퓨터로 자동 전송하지 않는다고 설명한다. 공용 PC에 새 패스키를 만들라는 제안은 수락하지 말자. 기기 잠금을 해제할 수 있는 다른 사람이 계정에도 접근할 수 있기 때문이다. Google 보안팀 설명
Google 로그인 화면에서 다른 방법 시도 → 패스키 사용을 선택하고, 본인이 시작한 로그인 화면의 QR 코드를 휴대전화로 스캔해 승인한다. 휴대전화의 Bluetooth와 화면 잠금을 확인한다. 패스키가 안 보이면 ‘다른 방법 시도’로 기존 로그인 수단을 선택할 수 있다. Google 계정 로그인 안내
휴대전화를 잃어버렸다면
접근 가능한 기기에서 계정에 들어간 뒤 보안 및 로그인 → 패스키 및 보안 키에서 분실 기기의 패스키를 삭제한다. Android가 자동 생성한 패스키는 내 기기 → 모든 기기 관리 → 해당 기기 로그아웃 경로로 정리한다. 공식 도움말은 Android의 경우 로그아웃 후에도 최대 6시간 동안 해당 기기의 패스키로 다시 로그인할 수 있다고 설명하므로, 로그아웃만으로 즉시 모든 위험이 끝났다고 생각하지 말자. Google 패스키 삭제·분실 안내
분실 기기의 원격 잠금·삭제 가능 여부도 확인하자. Google의 분실 안내는 계정 비밀번호 변경과 기기에 저장됐던 다른 비밀번호 점검도 설명한다. 화면 잠금이 노출됐거나 다른 사람이 기기를 사용할 수 있다면 계정 패스키 정리만으로 대응을 끝내지 않는 편이 안전하다. 원격 조치의 가능 여부는 기기 종류와 연결 상태에 따라 다르다. Google 기기 분실 대응 안내
아예 로그인할 수 없다면 Google 계정 복구 도움말에서 공식 복구 절차로 들어간다. 회사·학교 계정은 관리자에게 문의해야 할 수 있다. Google은 계정 복구를 대신해 준다고 주장하는 서비스와 협력하지 않는다고 명시한다. 비밀번호나 인증 코드를 타인에게 전달하지 말자.
오늘 할 일
복구 수단 확인 → 내 기기의 화면 잠금 확인 → 대상 계정에서 패스키 생성 → 분실 시 삭제 경로 확인 순서로 점검하자. 가족 공용 컴퓨터나 빌린 기기는 새 패스키를 저장할 곳에서 제외하는 것이 핵심이다.
이 글은 직접 사용 후기가 아니라 2026년 10월 18일에 열어 확인한 제공자 공식 문서를 바탕으로 작성했다. 메뉴명과 선택지는 언어·운영체제·브라우저·계정 정책에 따라 달라질 수 있다. 패스키는 로그인 방식을 개선하는 수단이며, 복구 성공이나 모든 보안 사고의 방지를 보장하지 않는다.